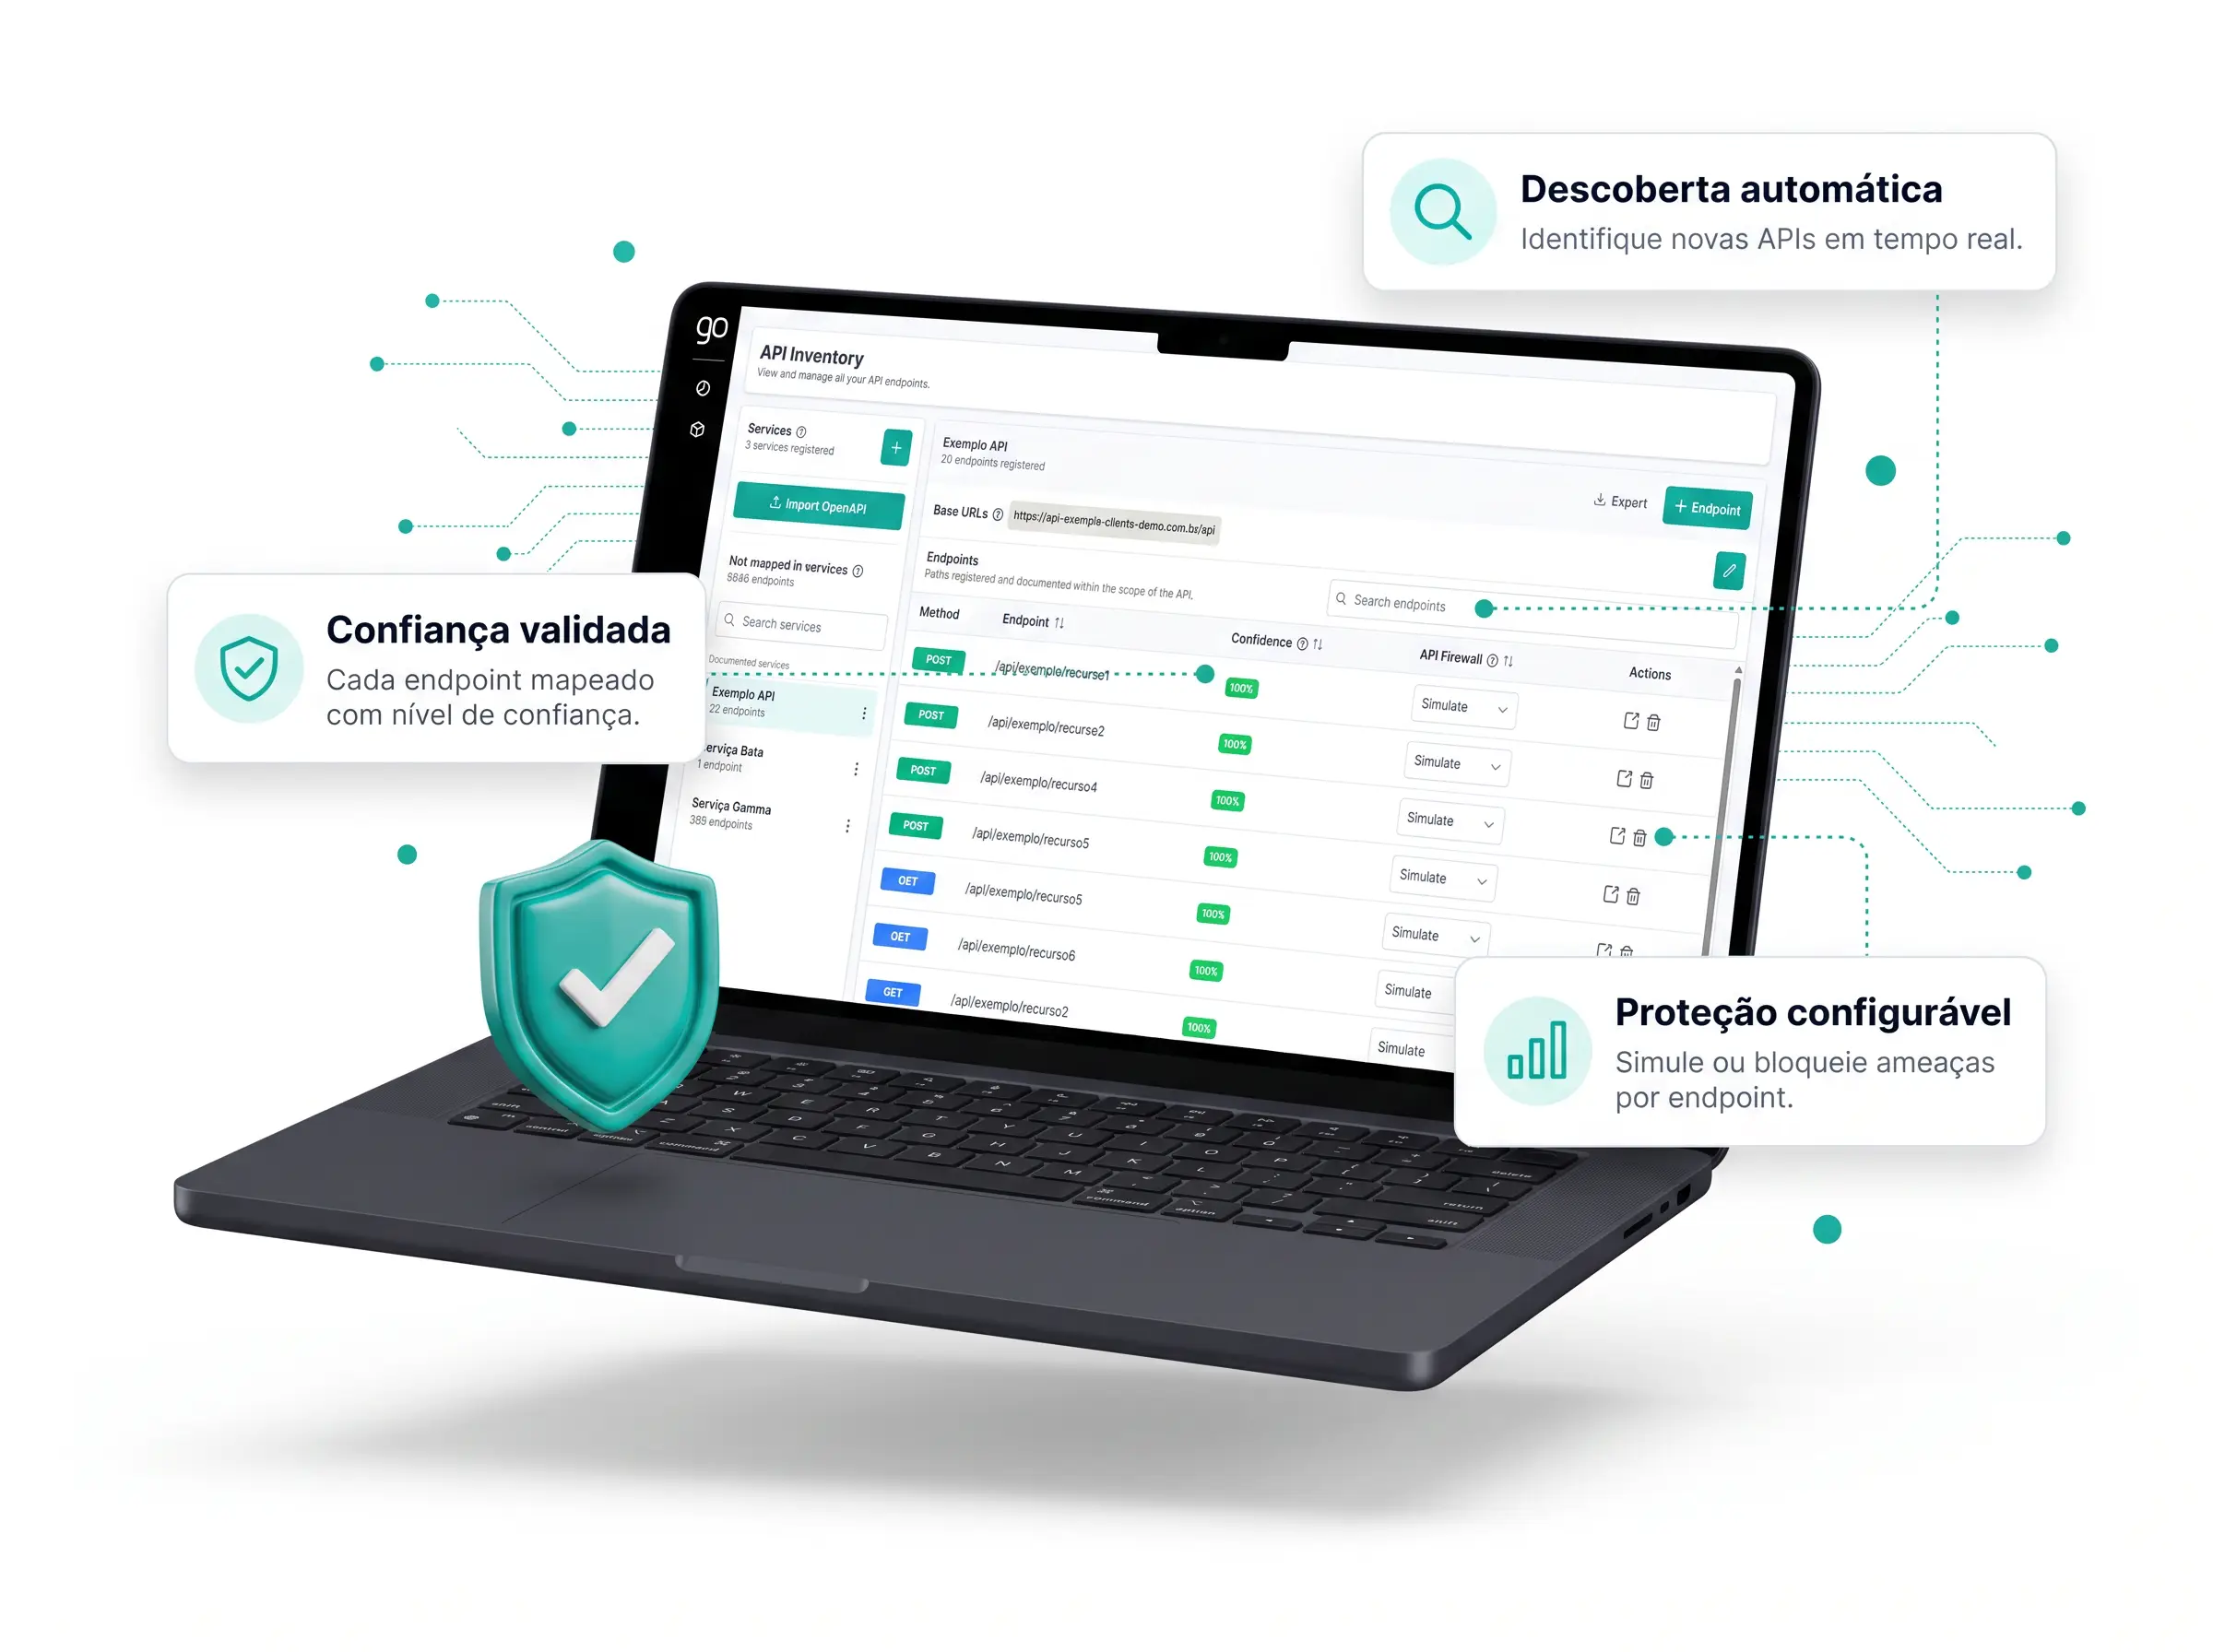
Por que o API Security é importante?
A GoCache reúne em uma só oferta tudo que a proteção de APIs públicas exige: identificar automaticamente o que está exposto na web, organizar com governança e proteger cada requisição em tempo real.
Ao invés de contratar ferramentas isoladas para mapear, organizar e proteger suas APIs, você conta com uma única oferta que cobre todo o ciclo, do descobrimento ao bloqueio de requisições maliciosas.
Da identificação à proteção, em uma oferta
A GoCache integra as etapas fundamentais para a segurança de APIs públicas: visibilidade total, governança centralizada e proteção ativa em tempo real.
API Discovery
Mapeia automaticamente todas as suas APIs, mesmo com documentação prévia. Revela Shadow APIs, Zombie APIs e lacunas entre o que está documentado e o que está realmente exposto e gera documentação automática para quem precisa integrar.
API Inventory
Centraliza a administração com visibilidade completa, permitindo que sua equipe governe cada API a partir de um único ponto central.
API Firewall
Impede situações como um payload adulterado que muda o preço de um pedido ou uma requisição fora do padrão que tenta acessar dados que não deveria, tudo isso é bloqueado antes de chegar na sua aplicação.
Rate Limit
Controla volume e frequência em endpoints críticos como login e checkout, reduzindo abusos e fraudes operacionais.
Bloqueio de rotas ocultas
Impede o acesso a endpoints legados ou administrativos (/env, /admin, /debug) e a exposição de Shadow, Zombie e Rogue APIs.
Validação de payload e parâmetros
Impede que campos extras enviados na requisição alterem dados que não deveriam ser modificados (como papel de usuário ou saldo), e bloqueia payloads desproporcionais que sobrecarregam sua aplicação.
Visibilidade e Proteção vs Exposição Descontrolada
Entenda o que muda quando você identifica, governa e protege suas APIs públicas em uma só oferta.
Sem API Security
- Shadow, Zombie e Rogue APIs fora do inventário oficial
- Endpoints administrativos e de debug expostos (/admin, /debug)
- Login em massa, scraping e fraudes operacionais sem controle
- Payload adulterado mudou o preço de um pedido sem ninguém perceber
- Falta de visibilidade sobre o que está exposto na web
Com API Security
- Mapeamento automático de todas as suas APIs, mesmo com documentação prévia
- Governança centralizada com o Inventory
- Modelo de lista permitida: só passa o que está na especificação (segurança positiva)
- Rate Limit em endpoints críticos (login, checkout, cupons)
- Auditoria completa via Edge Insights, Threat Hub e Log Stream
Mapeie e proteja suas APIs em 3 etapas
Descubra o que existe, controle o que entra e monitore o que acontece.
Descubra
O Discovery mapeia automaticamente todas as suas APIs, mesmo com documentação prévia, revelando Shadow APIs, Zombie APIs e lacunas de documentação. O Inventory centraliza tudo em um único painel.
Proteja
O API Firewall bloqueia requisições fora do padrão esperado, como um payload adulterado que tenta manipular preços ou dados, antes que cheguem à sua aplicação. O Rate Limit controla volume e frequência nos endpoints críticos.
Monitore
Acompanhe os eventos no Edge Insights e integre-os ao seu SIEM em tempo real com o Log Stream.
Casos de uso e sucesso

A Tecnotech utilizou os controles de API da GoCache para proteger o sistema SITAC do CREA-MG, identificando e bloqueando requisições fora do padrão esperado.
Saiba mais
A Kenlo controlou o volume de requisições em suas APIs, bloqueando milhões de acessos abusivos sem impactar as integrações legítimas.
Saiba maisPerguntas Frequentes sobre API Security
É uma oferta que reúne Discovery, Inventory, API Firewall e Rate Limit em uma única solução, cobrindo desde a identificação automática das APIs públicas expostas até a proteção de cada requisição em tempo real.
São categorias de APIs que escapam do controle oficial: Shadow APIs nunca foram documentadas, Zombie APIs são versões legadas ainda publicadas sem manutenção, e Rogue APIs foram criadas fora do processo de governança. O Discovery identifica automaticamente todas elas.
Não. O Discovery identifica e documenta automaticamente as APIs expostas na web, com ou sem Swagger. Isso elimina o esforço manual de manter especificações sempre atualizadas.
Em vez de tentar reconhecer padrões de ataque conhecidos (segurança negativa), o API Firewall aceita apenas o que está declarado na especificação identificada pelo Discovery: rotas, métodos, tipos de dados e tamanhos de payload esperados. Tudo que foge desse padrão é bloqueado.
O Bot Mitigation filtra bots antes da validação de schema, o WAF protege contra vulnerabilidades na camada de aplicação e o DDoS Protection absorve ataques volumétricos antes que cheguem à API. Juntos, formam camadas complementares de defesa.
Sim. O Edge Insights oferece análise agregada dos eventos e o Log Stream exporta tudo em tempo real para o seu SIEM (Wazuh, Sentinel, QRadar, Elastic Search, Splunk ou Syslog).
Pronto para mapear e proteger suas APIs?
Descubra o que existe. Controle o que entra. Monitore o que acontece.