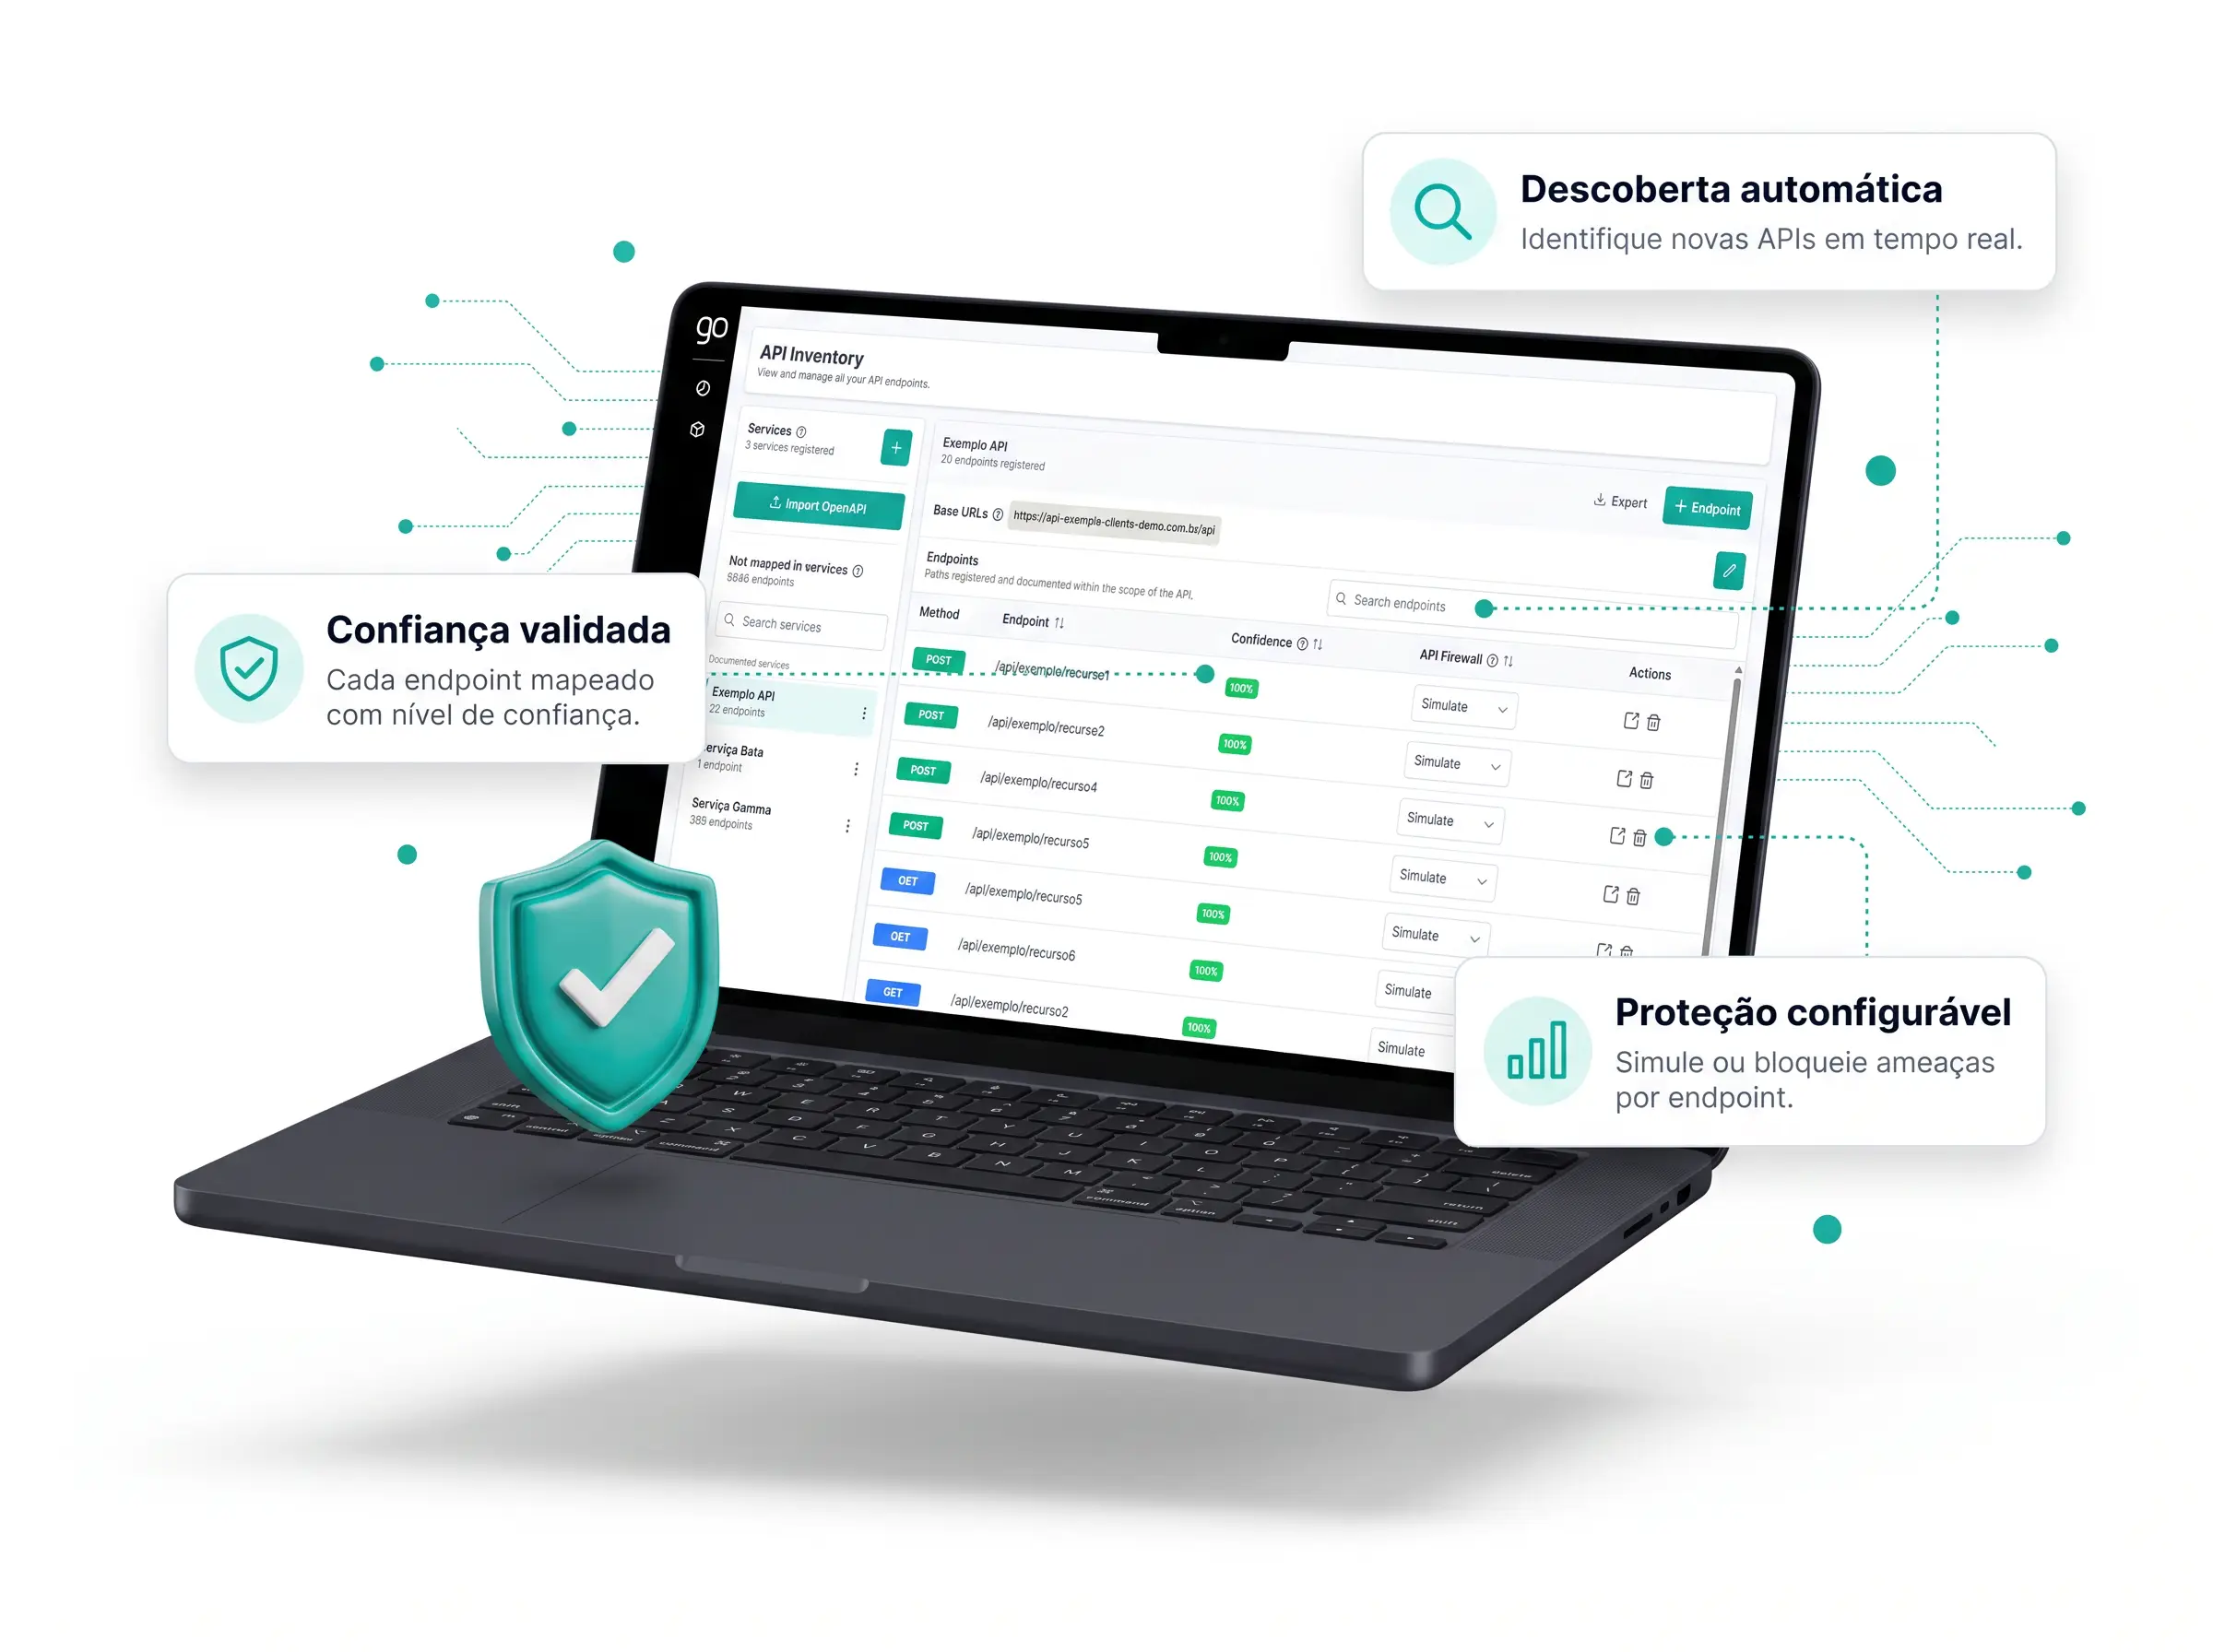
O que é API Discovery?
O API Discovery da GoCache revela o estado real das suas APIs em produção a partir do tráfego que passa pela borda. Ele identifica Shadow APIs que sua equipe não sabia que existiam, endpoints que recebem requisições sem constar no OpenAPI/Swagger e propriedades aceitas pela API que não estão declaradas na documentação.
Com essa visibilidade, você ajusta o contrato para que ele reflita a aplicação real, organiza tudo no API Inventory e torna o API Firewall mais restritivo, sem bloquear o tráfego legítimo.
Por que o API Discovery é importante
Você não consegue proteger APIs que não sabe que existem. O Discovery mostra o que realmente está exposto, e não apenas o que foi documentado.
Shadow APIs reveladas
Identifica APIs que trafegam em produção sem que sua equipe saiba que existem e que, por isso, ficam fora do processo formal de segurança.
Endpoints fora do contrato
Aponta rotas que recebem requisições sem constar no OpenAPI, como endpoints de homologação, áreas de debug e versões antigas que continuam publicadas (Zombie APIs).
Parâmetros não declarados
Revela propriedades e parâmetros aceitos pela API que não estão na documentação, uma das principais portas de entrada para ataques de mass assignment.
Contrato alinhado à produção
Apoia o ajuste do seu OpenAPI/Swagger para que ele fique idêntico ao que a aplicação recebe, a base de um modelo positivo de segurança eficaz.
Simule antes de bloquear
Mostra o tráfego que diverge do contrato para você decidir entre apenas simular ou bloquear essas requisições no API Firewall.
Prioridade de correção
Destaca as rotas e APIs com mais divergências em relação ao contrato, para sua equipe saber por onde começar a ajustar a documentação.
Visibilidade real vs Documentação desatualizada
Entenda o que muda quando o contrato das suas APIs reflete o que de fato roda em produção.
Sem API Discovery
- APIs em produção que ninguém sabe que existem (Shadow APIs)
- Endpoints de homologação e versões antigas ainda expostos
- OpenAPI desatualizado em relação à aplicação real
- Parâmetros não declarados abrindo espaço para mass assignment
- Bloqueios indevidos ou brechas a cada novo deploy
Com API Discovery
- Visibilidade do estado real das APIs a partir do tráfego
- Shadow APIs e Zombie APIs identificadas
- Contrato OpenAPI alinhado à produção
- Propriedades não declaradas identificadas antes de virar brecha
- API Firewall com política restritiva, sem bloquear tráfego legítimo
Descubra suas APIs em 3 etapas
Do tráfego real a um contrato confiável, pronto para proteger cada requisição.
Direcione o tráfego
Aponte suas APIs para a borda da GoCache via CNAME ou DNS. A partir daí, o Discovery passa a observar as requisições reais em produção.
Revele as divergências
Identifique Shadow APIs, endpoints fora do OpenAPI e propriedades não declaradas, com as rotas mais divergentes em destaque.
Ajuste e proteja
Atualize o contrato, organize tudo no API Inventory e torne o API Firewall mais restritivo. Acompanhe os eventos no Edge Insights.
Casos de uso e sucesso
A Tecnotech utilizou os controles de API da GoCache para proteger o sistema SITAC do CREA-MG, identificando e bloqueando requisições fora do padrão esperado.
Saiba mais
A Kenlo controlou o volume de requisições em suas APIs, bloqueando milhões de acessos abusivos sem impactar as integrações legítimas.
Saiba maisPerguntas Frequentes sobre API Discovery
API Discovery é a descoberta de APIs a partir do tráfego real. Na GoCache, ele revela quais APIs, endpoints e parâmetros estão de fato em produção, inclusive os que não constam na documentação, para que você corrija o contrato e proteja o que antes ficava fora do processo formal de segurança.
Shadow APIs são APIs que estão em produção sem constar na documentação ou no inventário oficial, muitas vezes desconhecidas pela própria equipe. Zombie APIs são versões antigas ou endpoints esquecidos, como ambientes de homologação, que continuam publicados sem manutenção. As duas ampliam a superfície de ataque e escapam das políticas de segurança.
O tráfego das suas APIs passa pela borda da GoCache, e o Discovery analisa as requisições reais. Ele aponta endpoints que trafegam sem estar no OpenAPI, propriedades aceitas pela API que não foram declaradas e as rotas com mais divergências em relação ao contrato.
Não é preciso ter um contrato perfeito para começar. O Discovery parte do tráfego real em produção e mostra onde a documentação diverge da aplicação. Se você não tem garantia de que o seu OpenAPI está atualizado, o Discovery é justamente o ponto de partida: coloque o contrato em dia e só então torne a política do API Firewall mais restritiva.
O API Discovery revela o que existe, a partir do tráfego. O API Inventory organiza o que foi revelado em um inventário vivo das APIs e da superfície de ataque, servindo de base para governança, auditoria e compliance. Os dois fazem parte do ciclo descobrir, mapear, proteger e observar do API Security da GoCache.
O API Firewall opera em modelo positivo de segurança: só libera o que está declarado no contrato. Se o OpenAPI estiver incompleto, requisições legítimas geram eventos de violação, que não são falsos positivos do produto, e sim sinal de documentação desatualizada. Com o Discovery, você alinha o contrato à produção e ativa o bloqueio com segurança.
Não. O Discovery dá visibilidade sobre o que está exposto e sobre as diferenças entre a documentação e a aplicação. A proteção vem do API Firewall, que valida cada requisição contra o contrato, em conjunto com o WAF, o Rate Limit, o Bot Mitigation e o DDoS Protection. Ele também não substitui a autenticação e a autorização da sua API.
Pronto para descobrir o que está exposto nas suas APIs?
Revele o que existe. Ajuste o contrato. Proteja cada requisição.